Související články


O nejkrásnější vánočku
Soutěž v pečení vánoček ve Střední škole společného stravování v Ostravě-Hrabůvce.
24. 12. 2022


09. 11. 2026
České potravinářství se v řadě případů potýká s výrazným technologickým dluhem. Zatímco výrobní technologie prošly v posledních letech modernizací, podnikové IT, skladové systémy nebo interní aplikace často zůstávají upozaděny. Mnohdy v důsledku přežívající mentality: „Funguje to už dvacet let, tak to přece nebudeme měnit.“ S příchodem směrnice NIS2 a nového zákona o kybernetické bezpečnosti se však tento přístup změnit musí.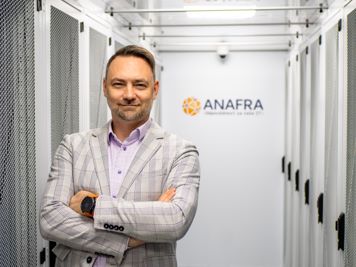 Nová legislativa proto může být na první pohled vnímána jako nepříjemná byrokratická povinnost, která vás nutí měnit zaběhlé postupy, investovat do bezpečnosti a řešit věci, na které dosud nebyl čas. Můžete ji ale naopak přijmout jako ideální příležitost napravit roky nahromaděný technologický dluh. „Bezpečnost přestává být IT tématem, stává se podmínkou pro přežití na trhu,“ vysvětluje Martin Hnídek, výkonný ředitel společnosti ANAFRA. Správně uchopená transformace nepřinese jen papírové splnění normy, ale zajistí kontinuitu vašeho podnikání.
Od legislativní povinnosti k obchodnímu riziku
Nový zákon o kybernetické bezpečnosti nabyl účinnosti již 1. listopadu 2025. Potravinářské podniky zabývající se průmyslovou výrobou, zpracováním nebo velkoobchodní distribucí potravin mohou při splnění stanovených velikostních podmínek spadat do režimu nižších povinností. Ani ten však neznamená pouze formální splnění několika administrativních požadavků. Mezi povinná bezpečnostní opatření patří mimo jiné aplikační bezpečnost, kterou pro režim nižších povinností upravuje § 12 vyhlášky č. 410/2025 Sb. Ten vyžaduje zejména včasné aplikování bezpečnostních aktualizací, pravidelné skenování zranitelností a zavedení odpovídajících opatření u technických aktiv, která již nejsou výrobcem či dodavatelem podporována. Při ignorování těchto pravidel přitom nepodstupujete pouze riziko udělení pokuty ze strany regulatorního orgánu. Stále větší význam totiž získává bezpečnost celého dodavatelského řetězce (Supply Chain Security). Regulované firmy musí řídit i rizika spojená se svými dodavateli, takže bezpečnostní požadavky se budou stále více promítat do smluv, auditů i podmínek další spolupráce. Nedostatečně zabezpečené IT tak může vést až k pozastavení zakázek a ohrozit samotné obchodní vztahy.
NIS2 nepřináší nové problémy. Pouze odkrývá ty, které se roky přehlížely
V praxi se běžně setkáváme právě s tím, že v řadě potravinářských podniků klíčové procesy řídí zastaralý software, kterému už dávno vypršela podpora dodavatele, chybí mu bezpečnostní aktualizace a na dnešní kybernetické hrozby jednoduše nestačí. Změna jednoho softwaru navíc může spustit řetězec dalších změn: virtualizace, databáze, síť, zálohování, identity a přístupy. Z jednoho projektu se tak velmi rychle může stát otázka celé infrastruktury. Mnoho firem navíc nechalo přípravu na poslední chvíli a při jejím zahájení teprve zjišťuje, kde začít. S novou evropskou regulací tak přichází poměrně tvrdý náraz do reality.
Bezpečnost v praxi: Co hrozí, když selže kontrola přístupů, šarží nebo dat?
Ukažme si reálné situace v segmentu potravinářství, které jsou potenciálně nebezpečné a u kterých často vzniká mezera v zabezpečení:
1. Do skladu surovin vstoupí osoba, která tam nemá mít přístup
Pokud se vstupy evidují papírově nebo jsou dveře trvale odemčené, vzniká obrovské riziko neúmyslné i úmyslné kontaminace surovin nežádoucími látkami. Z pohledu bezpečnosti zde chybí řízení přístupových oprávnění, a především auditní stopa. Moderním řešením může být propojení fyzického přístupového systému (využívajícího například čipové karty nebo biometrii) s podnikovými systémy a uplatnění principu minimálních oprávnění (Principle of Least Privilege). Do citlivých zón se tak dostane pouze autorizovaný pracovník a systém zároveň uchovává digitální záznam o každém vstupu. Jednoduše řečeno, jste schopni dohledat, kdo, kdy a kam vstoupil.
2. Kontaminovaná surovina se dostane do výrobního procesu
Výsledný produkt pak neprojde testováním nebo se v horším případě dostane na trh. V tu chvíli je nutné okamžitě zjistit, do jakých dalších šarží se kontaminovaná potravina dostala a ke kterým odběratelům odešla. Pokud jste si jistí, že máte dostatečně zabezpečený sklad a ke kontaminaci nemohlo dojít u vás, pak stejně rychle potřebujete zjistit, z jaké šarže surovina pocházela a kterým dodavatelem byla doručena. Jde o tzv. traceabilitu. NIS2 klade důraz na integritu dat, v potravinářství je zároveň zásadní jejich sledovatelnost. Hledání v papírových šanonech nebo tabulkách ale může trvat hodiny i dny. Moderní WMS (Warehouse Management System) integrovaný s ERP proto hlídá expirace i šarže a umožní v řádu minut identifikovat a stáhnout dotčenou šarži z trhu. „Traceabilita není administrativní luxus. Při incidentu rozhoduje o tom, zda firma stáhne jednu výrobní šarži, nebo několik dní produkce,“ říká Martin Hnídek.
3. Dojde k manipulaci s daty ze strany neoprávněného uživatele
Někdo přepíše expiraci prošlé suroviny, smaže pohyb materiálu nebo upraví laboratorní výsledek. Následky mohou být fatální: od ohrožení zdraví spotřebitelů až po ztrátu licence. Takovým rizikům je nutné předcházet kombinací řízení přístupů, ochrany databází, pravidelného zálohování a monitoringu nestandardních událostí. V praxi může významnou roli sehrát také auditní log neboli Audit Trail, který umožní zpětně dohledat, kdo, kdy a jaká data změnil. Neméně důležitá je pak dostupnost systémů a dat přesně ve chvíli, kdy je provoz potřebuje. Bez těchto opatření systém z pohledu moderní bezpečnosti neobstojí. NIS2 tak v praxi často odhalí, že bez odpovídající úrovně digitalizace a řízení IT už nelze rizikům efektivně čelit.
Kyberbezpečnost začíná u rizik, ne nákupem technologií
Nabízí se proto otázka, zda jsou stávající systémy, síť a servery vůbec schopné požadované zabezpečení zajistit. Kybernetická bezpečnost není jen seznam produktů, které stačí nakoupit. Jde především o schopnost udržet provoz pod kontrolou i ve chvíli, kdy se něco pokazí. Tomu odpovídá i přístup NÚKIB, který u režimu nižších povinností zdůrazňuje přiměřenost opatření a reálné snížení rizika, nikoliv jen formální odškrtávání požadavků. Musím vědět, co se stalo, kdo to udělal, a musím být schopen co nejdříve obnovit bezpečný provoz. NIS2 v potravinářském průmyslu tedy není jen projektem vytvoření několika směrnic. Nemá ani začínat otázkou: Co máme koupit? Správná otázka zní: Jaká rizika potřebujeme omezit? To už není jen úkolem IT oddělení. Rozhodování o prioritách, investicích a přijatelné míře rizika je odpovědností vedení firmy.
Od směrnice k bezpečnému chování: Záleží na lidech
Jakmile tohle víte a máte vypracovanou směrnici, zbývá poslední dílek. Umí s ní lidé pracovat? „Směrnice uložená v PDF na firemním disku totiž nikoho neochrání. Bezpečnostní pravidla musí odpovídat tomu, jak lidé ve výrobě, skladu i kanceláři skutečně pracují,“ upozorňuje Hnídek. Ani nejmodernější WMS, šifrování nebo striktní přístupová pravidla podnik neochrání, pokud selže lidský prvek. Cílem je vytvořit funkční bezpečnostní kulturu, kde si každý zaměstnanec uvědomuje svou roli v ochraně podniku. To vyžaduje pravidelná a praktická školení s ukázkami phishingových e-mailů a scénářů z provozu, jasně definované postupy, co, komu a jak hlásit, a kulturu bez strachu, v níž se zaměstnanci nebojí incident okamžitě nahlásit, aby jej IT tým mohl začít řešit bez prodlení.
Povinnost, která může firmu posílit
Výsledkem pak není jen vyšší úroveň zabezpečení, ale také odolnější provoz, lepší kontrola nad daty i procesy a v neposlední řadě větší důvěryhodnost vůči zákazníkům a obchodním partnerům. Kdo směrnici uchopí jen jako další administrativu, splní povinnost. Kdo ji však využije jako příležitost ke změně, získá bezpečnější, stabilnější, lépe řízený a konkurenceschopnější podnik. Základem je přitom poctivě pojmenovat skutečná rizika a využít požadavky NIS2 jako impuls k jejich systematickému odstranění.
Připravila Dominika Lemmerová.
https://anafra.cz/
www.konferencehasap.cz
www.hasap.cz
Související články
Soutěž v pečení vánoček ve Střední škole společného stravování v Ostravě-Hrabůvce.
24. 12. 2022
Nepřehlédněte